Ciudad de México.- Entre diciembre y abril de este año, la Comisión Federal de Electricidad (CFE) recibió 4 mil 205 ataques cibernéticos que ponen en riesgo su seguridad operativa y la confidencialidad de información estratégica, sin embargo, hasta ahora no ha presentado ninguna denuncia penal.
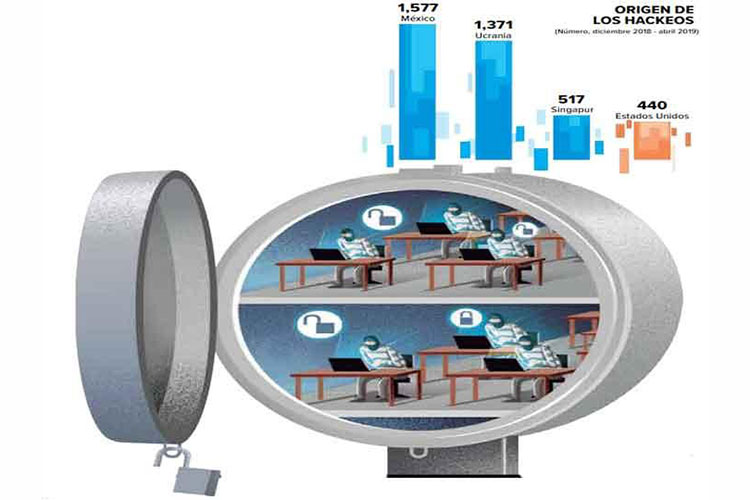
Datos de la empresa publicados en el Portal de Transparencia en respuesta a la solicitud 1816400144519, menciona que este tipo de agresiones a sus sistemas provinieron de 17 países, aunque es México donde se ha registrado el mayor número de ellos con mil 577, seguido de Ucrania con mil 371, Singapur 517, Estados Unidos 440, entre otros.
El documento señala que uno de los ataques más frecuentes es el Cross Site Scripting, el cual se trata de un código malicioso que se ejecuta en los servidores con el fin de robar datos sensibles, así como dañar o espiar a su objetivo.
Sin embargo, otro de los más frecuentes es SQL Injection y Bad Bots, los cuales según especialistas podrían catalogarse como los más peligrosos, pues además del robo de información, alteran el funcionamiento de los programas de la empresa.
Por ello, es necesario que se tomen las medidas adecuadas, como lo son las actualizaciones frecuentes del software para evitar afectaciones graves como el apagón ocurrido en Ucrania en 2015 y 2016.

AFECTACIONES
Camilo Gutiérrez, jefe del Laboratorio de Investigación de ESET Latinoamérica, dijo en entrevista que es usual que empresas como la CFE sean el constante blanco de los delincuentes cibernéticos por la información y el tipo de infraestructura estratégica que operan.
Hay grupos constituidos y su fin son estas acciones. Es muy usual, en empresas de infraestructuras críticas”.
Aseguró que los ataques a CFE tienen como objetivo buscar y aprovechar cualquier vulnerabilidad, y en caso de que logren acceder a sus sistemas podrían enviar comandos para controlarlos.
El atacante cuando logra acceder a esa infraestructura puede realizar cualquier tipo de acción, por ello la importancia de que las empresas identifiquen y bloqueen ese tipo de amenazas.”
Luis Corrons, especialista en Seguridad de Avast, dijo que bloquean cada mes un promedio de 2 mil millones de atentados cibernéticos en el mundo, por lo que es casi normal que CFE sea un blanco constante, debido al gran número de servidores que opera y los trabajadores conectados a internet.
Sin embargo, advirtió que si los ataques son pensados y ejecutados específicamente en contra de la empresa del Estado, son considerados como especialmente peligrosos.
Con el ataque de SQL Injection sí pueden llegar a tomar control de la base de datos y desde ahí pueden saltar a otros equipos y entonces sí pueden hacer mucho daño. Si consiguen infectar un equipo con Bad Bots, que convierte al ordenador en un zombi, este obedecerá cualquier orden del atacante, lo cual también es peligrosísimo”.
Cross Site scripting podría ser el menos peligroso, Illegal Resource Access puede significar que alguien está tratando de descargar algo a lo que no debería tener acceso. Los más graves son SQL Injection y Bad Bots”.
El especialista considera que el solo hecho de que CFE registre estas agresiones es alarmante, sin embargo, si se repiten miles de veces y en ninguna lo consiguen, no es grave. “Lo grave es que te ataquen, entren y no te enteres, que es lo que muchas veces sucede.”